Security & Qualität
Wir prüfen Code, Sicherheit und Performance Ihrer Software und zeigen nachvollziehbar, wo Risiken liegen und was sich zuerst lohnt.
- Einstieg
- Unverbindliches Erstgespräch
- Angebot
- Individuell nach dem Erstgespräch
- Ergebnis
- Bericht mit priorisierten Maßnahmen
- Schwerpunkte
- Code, Sicherheit, Datenschutz, Performance, Tests
Überblick
Sicherheitslücken und Qualitätsprobleme fallen meist erst auf, wenn etwas passiert. Wir prüfen Code, Abhängigkeiten und Konfiguration Ihrer Software und priorisieren die Ergebnisse nach Risiko – verständlich begründet statt als endlose Liste.
Für wen
- Unternehmen, deren Software personenbezogene Daten oder Zahlungen verarbeitet
- Teams, die vor einem Launch oder einer Abnahme eine zweite Meinung wollen
- Auftraggeber, die Software von einer Agentur oder einem Freelancer übernommen haben und ihre Qualität einschätzen möchten
Typische Einsatzfälle
- Review vor dem Launch
- Bevor eine Anwendung öffentlich wird, prüfen wir Anmeldung, Eingaben und Konfiguration auf typische Lücken.
- Übernommener Code
- Sie haben Software von einem Dienstleister übernommen? Wir zeigen, in welchem Zustand sie ist und wo Risiken liegen.
- Langsame Anwendung
- Wir messen, wo Zeit verloren geht – in Datenbankabfragen, Schnittstellen oder im Frontend – und zeigen, welche Änderung am meisten bringt.
- Datenschutz im Code
- Wir prüfen, welche personenbezogenen Daten Ihre Software speichert, wohin sie fließen und wer darauf zugreifen kann.
- Tests nachrüsten
- Für Software ohne Tests sichern wir zuerst die kritischen Abläufe ab, damit spätere Änderungen nichts unbemerkt kaputt machen.
Leistungsumfang
Was standardmäßig dazugehört und was wir auf Wunsch ergänzen.
Inklusive
- Code Review mit priorisierten Ergebnissen
- Prüfung auf typische Sicherheitslücken wie Injection oder fehlende Eingabeprüfung
- Kontrolle von Anmeldung, Berechtigungen und dem Umgang mit Zugangsdaten
- Prüfung der Abhängigkeiten auf bekannte Schwachstellen
- Datenschutz im Code: welche personenbezogenen Daten wo gespeichert und übertragen werden
- Performance-Analyse auf Basis von Messwerten
- Bewertung der Tests und Empfehlungen, was zuerst abgesichert werden sollte
- Schriftlicher Bericht mit konkreten Empfehlungen und Prioritäten
Auf Wunsch
- Behebung der gefundenen Schwachstellen
- Automatisierte Tests für geschäftskritische Abläufe
- Automatische Prüfungen in Ihrer CI/CD-Pipeline
- KI-gestützte Voranalyse des Codes – nur mit Ihrer Zustimmung
- Datenschutzkonformer Einsatz von KI in Ihrer Software
- Architektur-Review für gewachsene Systeme
Nicht enthalten
- Penetrationstests und Zertifizierungsaudits, etwa nach ISO 27001
- Rechtliche Bewertung der DSGVO-Konformität – die technischen Maßnahmen setzen wir um
Den genauen Umfang legen wir im Erstgespräch gemeinsam fest.
So läuft es ab
Klare Etappen mit einem festen Ansprechpartner. Nach jeder Etappe sehen Sie ein Ergebnis, das Sie prüfen können.
Erstgespräch & Umfang
Wir klären, welche Anwendung geprüft wird, welche Risiken Sie beschäftigen und welcher Zugang zu Code und Umgebung nötig ist.
ErgebnisAbgestimmter Prüfumfang und individuelles Angebot
Zugang & Überblick
Wir verschaffen uns einen Überblick über Architektur, Abhängigkeiten und Konfiguration. Zugänge erhalten wir nur so weit, wie die Prüfung sie erfordert.
ErgebnisSystemüberblick mit Prüfschwerpunkten
Prüfung
Automatische Werkzeuge und manuelles Review ergänzen sich: Werkzeuge finden das Offensichtliche, wir prüfen Logik, Berechtigungen und Sonderfälle.
ErgebnisDokumentierte Befunde
Bericht & Besprechung
Sie erhalten einen Bericht, sortiert nach Risiko und Aufwand. Wir gehen ihn gemeinsam durch und beantworten Ihre Rückfragen.
ErgebnisPriorisierte Maßnahmenliste
Umsetzung & Nachprüfung
Auf Wunsch beheben wir die Befunde selbst oder unterstützen Ihr Team. Danach prüfen wir, ob die Lücken wirklich geschlossen sind.
ErgebnisÜberprüfte Korrekturen
Referenzen
Ausgewählte Projekte und Lösungen im Überblick.
KI Code-Review-ToolLive
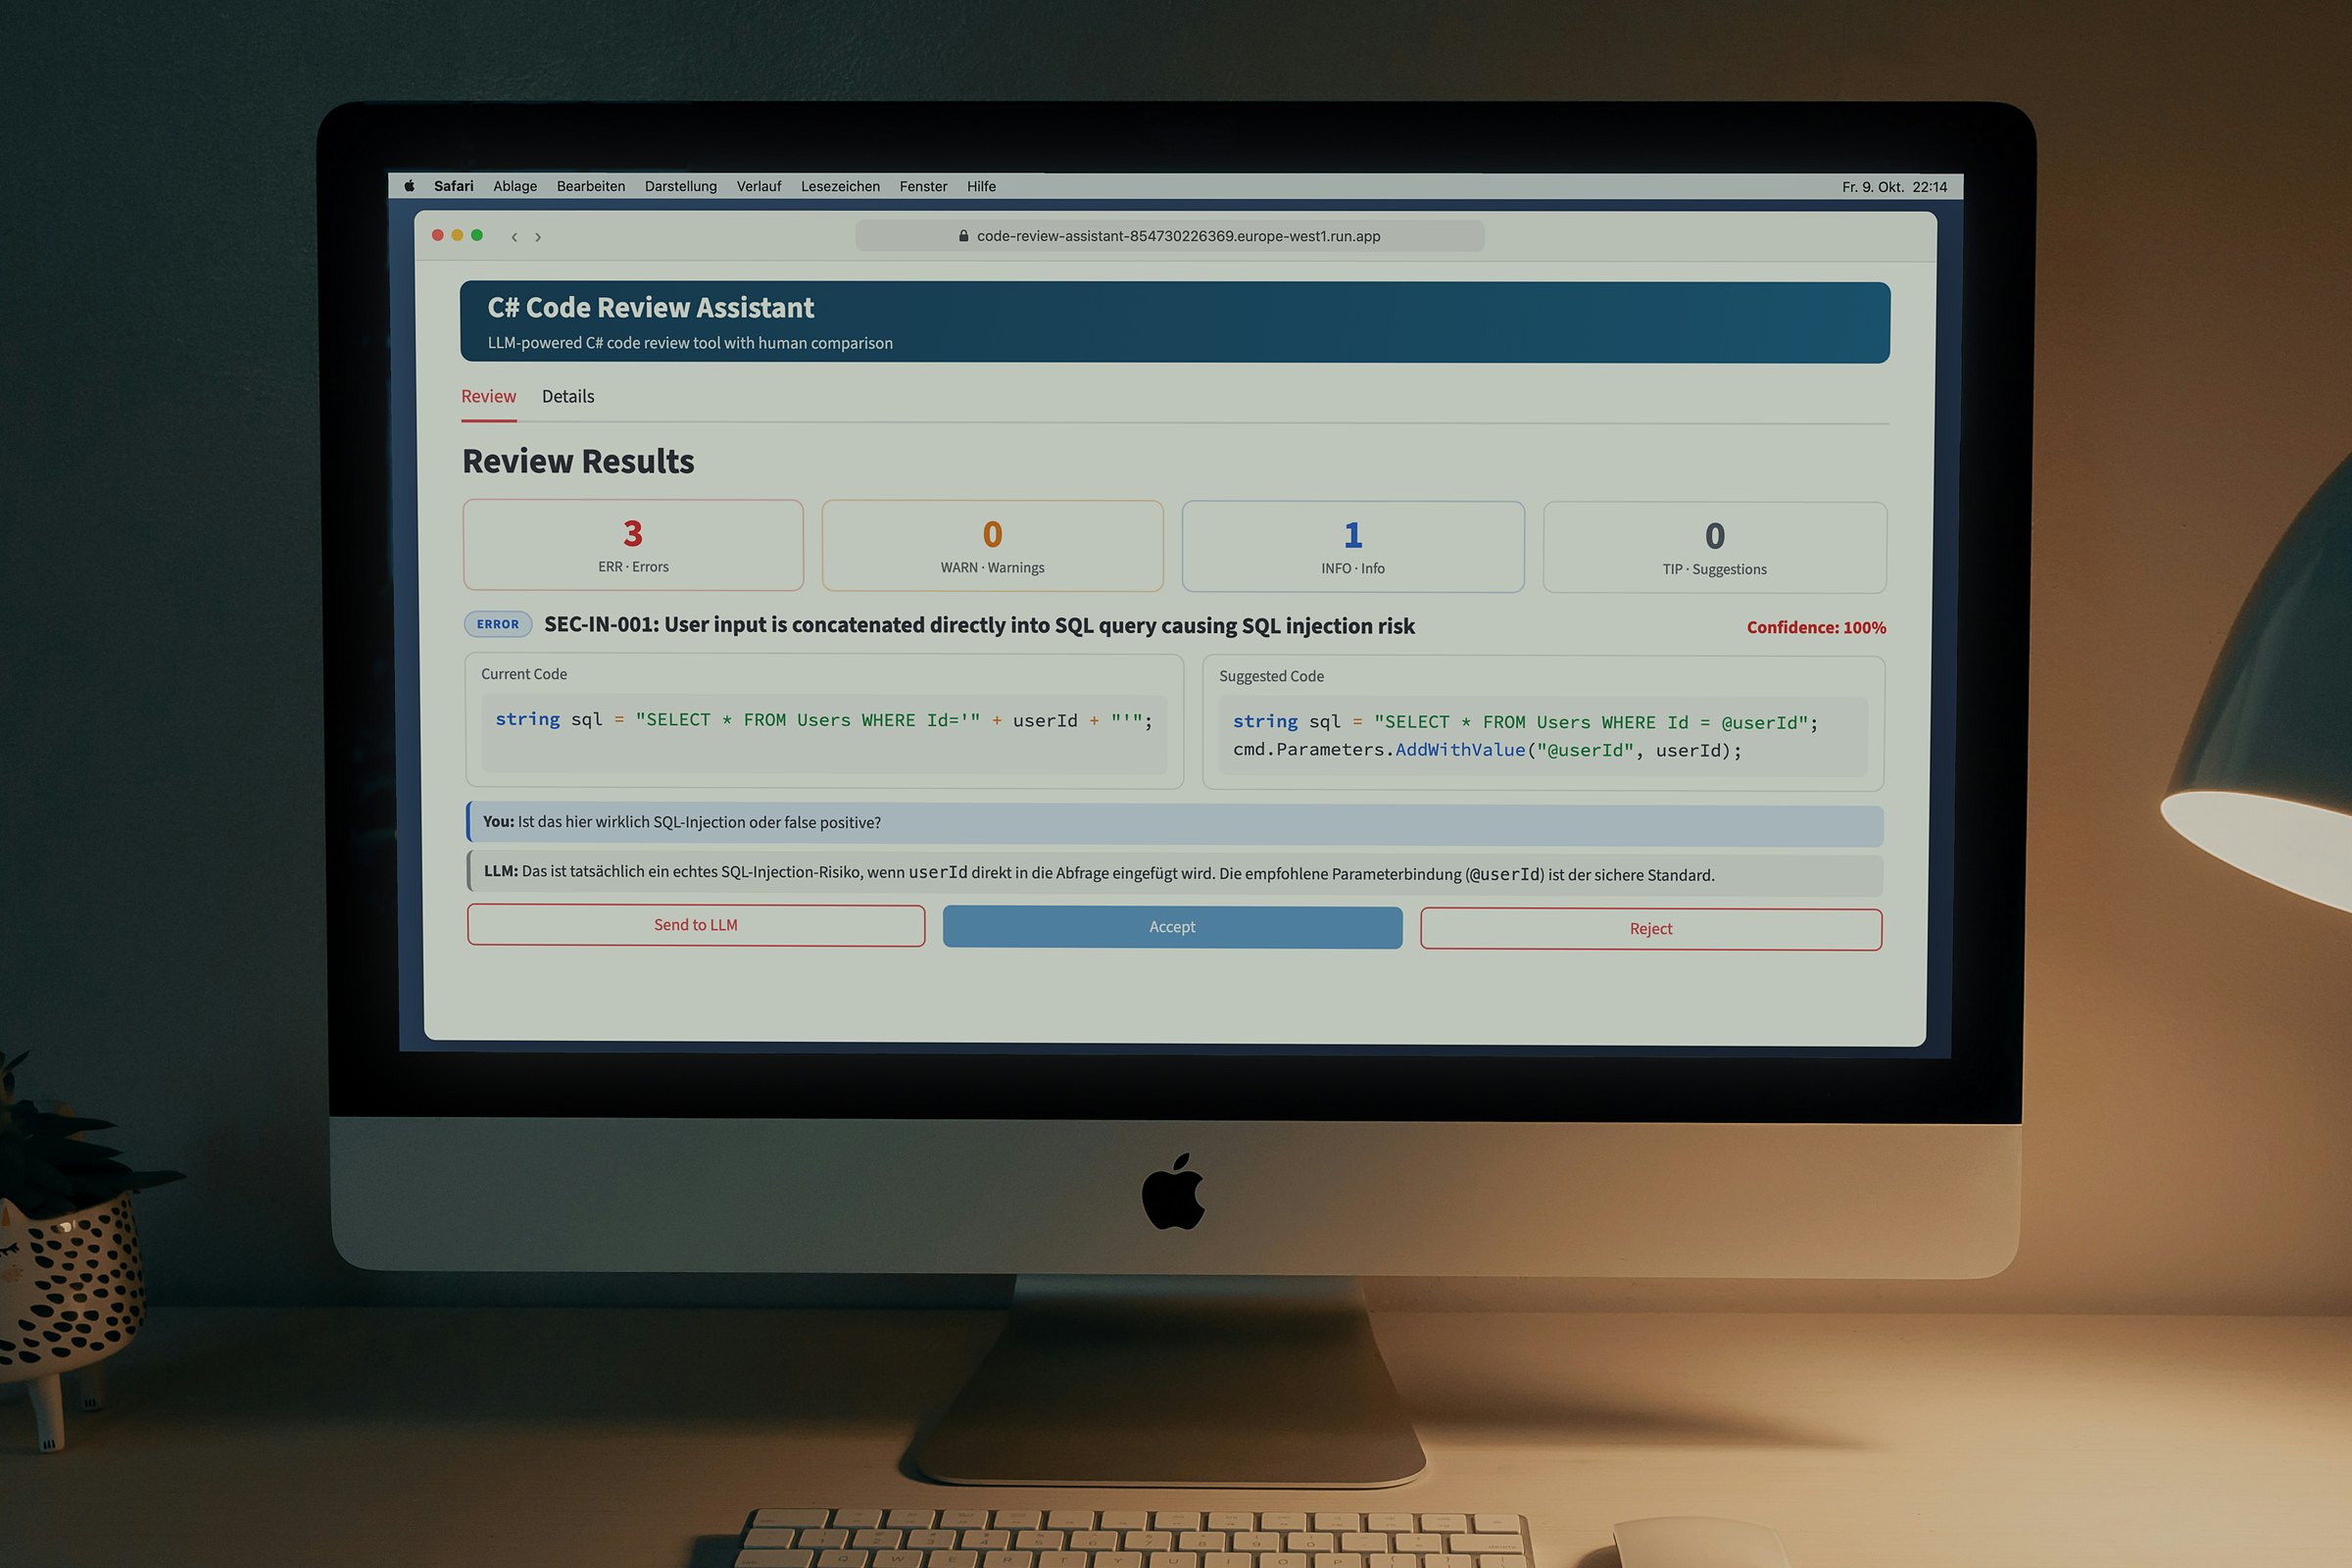
C# Code Review Assistant
KI-gestütztes Code Review: Regelkataloge, etwa zu SQL-Injection oder fest im Code hinterlegten Zugangsdaten, kombiniert mit LLM-basiertem Review. Ein Vergleichsmodus misst die Ergebnisse gegen menschliche Reviews mit Precision, Recall und F1.
Häufige Fragen
Was Kunden vor dem Start oft wissen möchten.
Für ein Code Review ja. Wir arbeiten mit Lesezugriff auf das Repository, Zugriff auf Produktivdaten brauchen wir in der Regel nicht. Auf Wunsch schließen wir vorab eine Vertraulichkeitsvereinbarung ab.
Nein. Wir prüfen Code, Konfiguration und Abhängigkeiten von innen, also mit Einblick in den Quellcode. Einen Penetrationstest, bei dem Ihr System gezielt von außen angegriffen wird, ersetzt das nicht. Brauchen Sie einen, etwa für eine Zertifizierung, sagen wir Ihnen das offen.
Nur mit Ihrer Zustimmung. KI kann bei der Voranalyse helfen, ersetzt aber kein sorgfältiges Review. Deshalb prüfen wir jeden Befund selbst, und ohne Ihr Einverständnis wird Ihr Code an keinen externen Dienst übertragen.
Das hängt von Umfang und Zustand der Software sowie von der gewünschten Prüftiefe ab. Nach einem unverbindlichen Erstgespräch erhalten Sie ein individuelles Angebot.
Passt oft dazu
- Wartung & ModernisierungBestehende Software weiterentwickeln, modernisieren und aktuell halten – auch wenn wir sie nicht gebaut haben.
- Software-Architektur & BeratungTechnische Beratung, Anforderungen und Architektur – bevor viel Geld in die falsche Richtung fließt.
- KI datenschutzkonform nutzenSensible Daten lokal erkennen und pseudonymisieren, bevor Texte in ChatGPT & Co. gehen.
Lassen Sie uns über Ihr Vorhaben sprechen.
Beschreiben Sie kurz, worum es geht. Sie erhalten eine erste Einschätzung und auf Wunsch ein unverbindliches Erstgespräch.
- Antwort in 24 Stunden
- 100% unverbindlich
- Individuelles Angebot
ThemaSecurity & Qualität